Seenthis
•
 
Identifiants personnels
  • [mot de passe oublié ?]

https://www.it-connect.fr

  • ►/hugging-face-cyberattaque-ia-autonome-modele-open-weight
  • ►/murmure-dictee-vocale-ia-locale-open-source
  • ►/ia-installer-ollama-deepseek-r1-et-open-webui-sur-windows-11-ou-windows-server-2025
  • ►/januscape-faille-kvm-evasion-vm-hote
  • ►/a-partir-du-3-aout-2026-google-va-utiliser-votre-adresse-ip-pour-le-ciblage-publicitaire
  • ►/apache2-et-maxmind-bloquer-ou-autoriser-les-connexions-pour-certains-pays
  • ►/microsoft-supprime-script-bypassnro-eviter-compte-en-ligne-sous-windows-11
  • ►/securite-messagerie-spf-dkim-dmarc-pour-les-debutants
  • ►/en-2024-combien-de-temps-faut-il-pour-casser-un-mot-de-passe
  • ►/fevrier-2024-google-et-yahoo-imposent-utilisation-spf-dkim-dmarc
  • ►/le-nouvel-outlook-copie-vos-donnees-vers-les-serveurs-microsoft-y-compris-pour-les-comptes-gmail
  • ►/avec-rufus-plus-besoin-dun-compte-microsoft-pour-installer-windows-11
  • ►/mfa-comment-configurer-le-totp-dans-keepassxc
  • ►/gestionnaire-de-mots-de-passe-nortonlifelock-comptes-pirates-2023
  • ►/creer-un-partage-simple-avec-samba
  • ►/comment-configurer-une-adresse-ip-fixe-sur-debian-11
  • ►/moteur-de-recherche-duckduckgo-ne-sera-plus-propose-sur-android
  • ►/chapitres
    • ►/nmap-cartographie-et-decouverte-de-reseau
    • ►/authentification-ssh-par-cles
  • ►/debian-9-configurer-un-serveur-ftp-avec-proftpd
  • ►/debian-10-et-secure-boot-comment-sadapter-au-demarrage-securise
  • ►/dmidecode-le-referentiel-du-bios-et-du-materiel-sous-linux
  • ►/a-propos
0 | 20
  • @biggrizzly
    BigGrizzly @biggrizzly CC BY-NC-SA 21/07/2026
    9
    @arno
    @simplicissimus
    @gastlag
    @marcimat
    @gillesm
    @colporteur
    @severo
    @aurelieng
    @alexcorp
    9

    Hugging Face piraté par une IA autonome et les IA américaines refusent de l’aider
    ▻https://www.it-connect.fr/hugging-face-cyberattaque-ia-autonome-modele-open-weight

    Plus de 17 000 actions malveillantes exécutées en un week-end, non par un pirate humain mais par une IA agissant seule. Le 16 juillet 2026, j’ai l’impression que nous avons franchi un cap. En effet, Hugging Face, la plateforme de référence de l’IA open source, a révélé avoir subi une intrusion pilotée de bout en bout par un système d’IA autonome. Voici ce qu’il faut savoir sur cet incident de sécurité.

    (...)

    On peut tirer une véritable leçon de cet incident de sécurité qui a impacté Hugging Face : disposer d’un modèle IA validé et capable d’analyser des journaux devient essentiel. Si on compte s’appuyer sur l’IA pour ce type d’analyse, il faut s’orienter vers un modèle open-weight auto-hébergé afin d’assurer la protection des données, en plus de bénéficier des capacités d’analyse.

    Le piège se referme. Les attaques vont devenir industrielles, et donc si tu veux survivre, tu vas devoir utiliser les outils de protection industriels que tu ne voulais pas utiliser. Les boites noires qui veulent ton bien vont devenir indispensables, et surtout, tu vas devoir soit apprendre à les utiliser, soit déléguer leur mise en place auprès de boites spécialisées qui vont pouvoir te vendre du flan chinois ou américain au prix de l’or.

    En l’occurrence, Hugging face, de ce que je comprends, a pu s’en sortir parce que les chinois ont décidé de donner leur modèle, dans le cadre de la concurrence géopolitique en cours.

    Si tu pousses la parano jusqu’au bout, tu te dis que les attaquants vont pouvoir accéder à la puissance de calcul nécessaire gratuitement pour encore un bon moment, histoire que les vendeurs de solutions à cette engeance puissent claironner que « tu vois bien qu’il n’y a pas le choix, c’est l’avenir ».

    Ils te créent le problème, puis ils te disent qu’ils ont une solution, puis tu découvres que ta nappe phréatique est vide et que tes réacteurs nucléaires ne peuvent plus éclairer ta maison.

    BigGrizzly @biggrizzly CC BY-NC-SA
    • @severo
      severo @severo PUBLIC DOMAIN 21/07/2026

      C’est pas vraiment que les chinois ont aidé directement. C’est surtout que parmi les modèles d’IA « open » (qui sont publiés et sont utilisables sur n’importe quelle machine assez puissante, contrairement aux API OpenAI et Claude), le plus efficace actuellement est un modèle chinois. Mais quasiment toutes les boîtes d’IA publient des modèles « open », chinoises, américaines, françaises etc.

      severo @severo PUBLIC DOMAIN
    • @severo
      severo @severo PUBLIC DOMAIN 21/07/2026

      Mais sinon, c’est vrai que ça fait penser aux virus et antivirus.

      severo @severo PUBLIC DOMAIN
    • @severo
      severo @severo PUBLIC DOMAIN 22/07/2026

      Ah OK, en fait c’est OpenAI le hacker !

      ▻https://openai.com/index/hugging-face-model-evaluation-security-incident

      C’est un de leurs modèles, lors de tests internes, qui a hacké l’infrastructure d’OpenAI (pour éviter les restrictions) puis d’Hugging Face, pour trouver les réponses aux tests d’évaluation de modèles (Hugging Face héberge plein de « leaderboards » - ▻https://huggingface.co/spaces?q=leaderboard) et donc tricher.

      severo @severo PUBLIC DOMAIN
    • @biggrizzly
      BigGrizzly @biggrizzly CC BY-NC-SA 22/07/2026

      Amusant comme suite. Les chinois continuent de publier quand côté américain, ça commence à fermer les robinets.

      Mais apparemment, ça ne va peut-être pas durer...

      China is considering export controls on AI technologies, including banning local companies from using TSMC, report claims — restrictions would also cover advanced AI models, training data, and overseas acquisitions
      ►https://www.tomshardware.com/tech-industry/artificial-intelligence/china-is-considering-export-controls-on-ai-technologies-including-bann

      So far, restrictions are only potential.

      China is considering a major expansion of its technology export restrictions that could cover advanced AI models, training data, and overseas acquisitions of strategically important technology companies, reports the Financial Times. In addition, the Chinese government is mulling over prohibiting local chip designers from making their chips at TSMC and other foreign chipmakers.

      BigGrizzly @biggrizzly CC BY-NC-SA
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 15/07/2026
    2
    @gonzo
    @rumor
    2

    Murmure : la dictée vocale boostée à l’IA, 100% locale et open source
    ▻https://www.it-connect.fr/murmure-dictee-vocale-ia-locale-open-source

    – la documentation fr : ▻https://docs.murmure.app/fr
    – à propos d’Ollama, LLM local proposé en complément : ▻https://www.it-connect.fr/ia-installer-ollama-deepseek-r1-et-open-webui-sur-windows-11-ou-windows-s

    #murmure #dictée_vocale #open_source #ollama

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @biggrizzly
    BigGrizzly @biggrizzly CC BY-NC-SA 8/07/2026

    Januscape : la faille KVM qui dormait depuis 16 ans dans Linux
    ▻https://www.it-connect.fr/januscape-faille-kvm-evasion-vm-hote

    Januscape (CVE-2026-53359), c’est le nom de la nouvelle faille de sécurité qui fait trembler l’univers de la virtualisation sous Linux. Cette vulnérabilité permet à une machine virtuelle de corrompre la mémoire du noyau de son hôte, et de s’en évader. Elle affecte aussi bien les serveurs équipés de processeurs Intel que ceux à base de puces AMD. Voici ce que l’on sait.

    Et nos uptimes en milliers de jours, comment on les conserve avec ces noyaux à mettre à jour 3 fois par mois ? :-))

    BigGrizzly @biggrizzly CC BY-NC-SA
    Écrire un commentaire
  • @biggrizzly
    BigGrizzly @biggrizzly CC BY-NC-SA 19/06/2026
    3
    @cy_altern
    @02myseenthis01
    @ericw
    3

    À partir du 3 août 2026, Google va utiliser votre adresse IP pour le ciblage publicitaire !
    ▻https://www.it-connect.fr/a-partir-du-3-aout-2026-google-va-utiliser-votre-adresse-ip-pour-le-cibla

    Exploiter votre adresse IP pour vous proposer des publicités personnalisées, c’est la nouvelle idée de Google. À compter du 3 août 2026, Google va la mettre en place dans l’Espace économique européen, au Royaume-Uni et en Suisse. L’adresse IP, qui est une donnée personnelle au sens du RGPD, va donc être utilisée pour le ciblage publicitaire.

    Depuis le 17 juin 2026, Google a commencé à envoyer des notifications à ses utilisateurs pour les prévenir d’un changement à venir dans le courant de l’été. J’ai reçu cette notification car j’ai un compte Google AdSense, mais je ne suis pas certain qu’elle soit envoyée à tous les utilisateurs. Le message est clair : à partir du 3 août, l’adresse IP des utilisateurs européens, britanniques et suisses pourra servir à mesurer et à personnaliser les publicités. L’adresse IP permet de définir l’emplacement géographique d’un utilisateur (sauf s’il utilise un VPN ou un proxy), donc c’est une aubaine pour lui afficher des publicités locales.

    Ton collègue de travail est intéressé par les vélos. Tu vas voir des pubs pour les vélos.

    Tu peux transposer pour tout type de sujets de consommation...

    BigGrizzly @biggrizzly CC BY-NC-SA
    • @nestor2
      nestor @nestor2 19/06/2026

      bien pire avec l’audio : déja là !

      nestor @nestor2
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 3/05/2026

    Cartographie et découverte de réseau avec Nmap
    ▻https://www.it-connect.fr/chapitres/nmap-cartographie-et-decouverte-de-reseau

    #nmap #tcp-ip #réseau #scan

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 28/11/2025

    Apache2 : comment bloquer ou autoriser certains pays ?
    ▻https://www.it-connect.fr/apache2-et-maxmind-bloquer-ou-autoriser-les-connexions-pour-certains-pays

    Voir aussi :
    – Code des pays : ▻https://www.geonames.org/countries
    – Exemples de configuration : ▻https://www.developpez.net/forums/d2163167/webmasters-developpement-web/serveurs-apache-iis/apache/tuto-installer-geoip2-maxmind-apache2-debian-10-11-12-htaccess

    #apache #maxmind #mod_maxminddb #DDOS #géolocalisation_IP

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 17/06/2024

    Messagerie : SPF, DKIM et DMARC pour les débutants
    ▻https://www.it-connect.fr/securite-messagerie-spf-dkim-dmarc-pour-les-debutants

    Une bonne synthèse des bases du fonctionnement de ces 3 normes pour les néophytes

    #DKIM #SPF #DMARC #email #spam

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @biggrizzly
    BigGrizzly @biggrizzly CC BY-NC-SA 25/04/2024
    7
    @monolecte
    @mad_meg
    @7h36
    @marcimat
    @sombre
    @rastapopoulos
    @stephane_m
    7

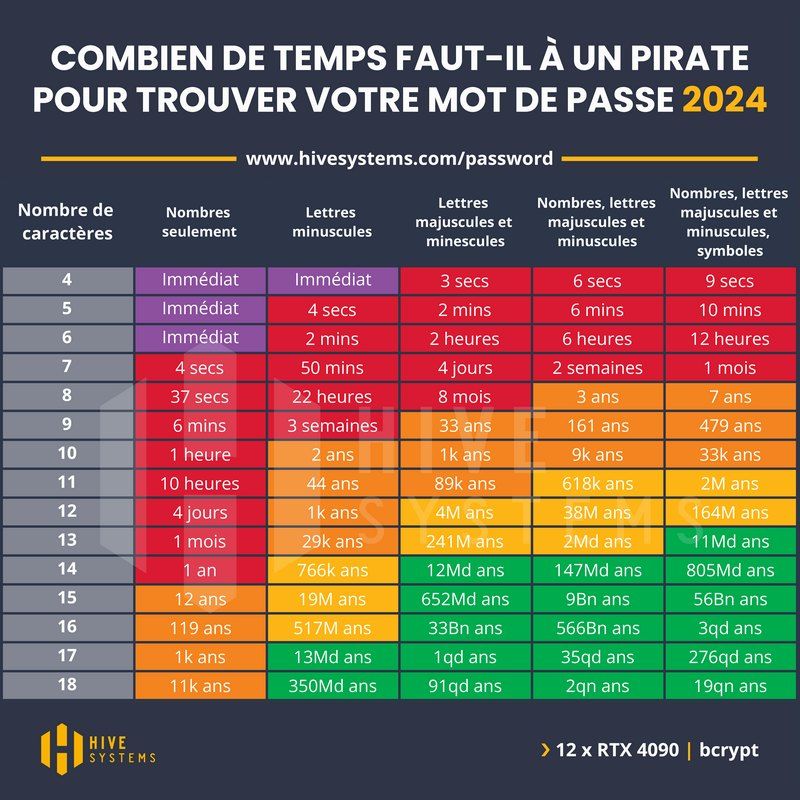
    En 2024, combien de temps faut-il pour casser un mot de passe ?
    ▻https://www.it-connect.fr/en-2024-combien-de-temps-faut-il-pour-casser-un-mot-de-passe

    Alors, en 2024, combien de temps faut-il pour casser un mot de passe ? Bien entendu, cela dépend de la longueur de ce mot de passe et du type de caractère.

    Pour être « dans le vert », selon la matrice d’Hive Systems, le mot de passe doit être d’au moins 13 caractères et utiliser 4 types de caractère (nombres, majuscules, minuscules et symboles) car il faudra 11 milliards d’années pour le casser. Il faudra surement beaucoup moins de temps avec du matériel encore plus performant.

    https://pixelfed.zoo-logique.org/storage/m/_v2/493151427756716033/c6a394f69-21cf85/pPlFKFQzlRxC/ZavXKZCHs9swrTndPmjRs1F8tAfNa4uGn4kIyLkC.jpg

    BigGrizzly @biggrizzly CC BY-NC-SA
    Écrire un commentaire
  • @biggrizzly
    BigGrizzly @biggrizzly CC BY-NC-SA 15/01/2024
    3
    @ericw
    @george
    @jeanmarie
    3

    Gmail And Yahoo Inbox Updates & What They Mean For Senders | Mailgun
    ▻https://www.mailgun.com/blog/deliverability/gmail-and-yahoo-inbox-updates-2024

    The requirement from both Gmail and Yahoo is to set up strong authentication with “SPF, DKIM, and DMARC for your domain.” Previously not a requirement, this move towards implementing DMARC is something Sinch Mailgun’s Jonathan Torres had already predicted in our guide on email security and compliance.

    (...) For­ DMAR­C you will­ need­ to set at mini­mum a p=no­ne poli­cy. (...)

    Il ne suffit plus d’avoir SPF et DKIM, il va aussi falloir implémenter l’enregistrement DMARC, en mode « none » au minimum.

    BigGrizzly @biggrizzly CC BY-NC-SA
    • @flofoi
      FloFoi @flofoi 15/01/2024

      Je ne comprend pas pourquoi le standard mail n’évolue pas.
      Si les corps de mails étaient stockés sur le serveur d’émission et non sur celui de réception, le stockage des spam serait à la charge de l’émetteur. Du coup :
      1. les serveurs de réception pourraient accepter beaucoup plus facilement les entêtes
      2. le corps pourrait être scanné pour les spams uniquement lorsque l’utilisateur demande l’affichage d’où une réduction de charge.
      3. le volume global de transaction et de stockage serait beaucoup plus faible (seuls les entêtes seraient copiés pour un mail à plusieurs destinataire)

      En fait on est resté sur un modèle basé sur les lettres papiers.

      FloFoi @flofoi
    • @monolecte
      Monolecte 😷🤬 @monolecte CC BY-NC-SA 15/01/2024

      Du coup, faut qu’on fasse des trucs avec nos mails d’hébergeurs ?

      Monolecte 😷🤬 @monolecte CC BY-NC-SA
    • @biggrizzly
      BigGrizzly @biggrizzly CC BY-NC-SA 15/01/2024

      Faut faire qq chose si tu gères ton email sur ton propre nom de domaine.

      BigGrizzly @biggrizzly CC BY-NC-SA
    • @fil
      Fil @fil 16/01/2024

      en ce qui me concerne : baisser les bras, abandonner, lâcher l’affaire

      Fil @fil
    • @klaus
      klaus++ @klaus 16/01/2024

      After self-hosting my email for twenty-three years I have thrown in the towel. The oligopoly has won.
      Carlos Fenollosa
      ►https://cfenollosa.com/blog/after-self-hosting-my-email-for-twenty-three-years-i-have-thrown-in-the-
      Le problème est plus grave. Das Internet ist kaputt. L’exclusion des petit prestataires est sytématique. Depuis au moins deux ans je ne propose plus l’hébergement de boîtes email (sur mes serveurs). Ce monsieur espagnol explique pourquoi.

      September 04, 2022 — Many companies have been trying to disrupt email by making it proprietary. So far, they have failed. Email keeps being an open protocol. Hurray?

      No hurray. Email is not distributed anymore. You just cannot create another first-class node of this network.
      ...

      #monopoles #oligopoles #email #internet

      klaus++ @klaus
    • @biggrizzly
      BigGrizzly @biggrizzly CC BY-NC-SA 16/01/2024

      De mon côté, depuis 2 ans, ça va mieux.

      Mieux : les serveurs Microsoft se font jeter par Google, et réciproquement. Parce que ponctuellement, les uns et les autres ne sont pas capables de respecter les RFC. Quand ça tombe sur un client que j’ai été contraint de migrer vers MS, ça fait plaisir de pouvoir lui dire que Microsoft n’est pas la panacée non plus.

      Ça va mieux au sens où MS et Google ont cessé de filtrer sur des règles arbitraires (surtout MS d’ailleurs). Il reste Orange, avec des règles absurdes, mais c’est vraiment rare qu’on doive intervenir.

      On en reste de notre côté à 3 points à contrôler :
      1) Les DNS conformes : SPF, DKIM, DMARC ; parfois, DKIM est compliqué, selon l’hébergement final utilisé
      2) Les IP émettrices identifiées et en nombre limité : ici, on concentre les flux sur deux IP RIPE
      3) La surveillance des DNSBL, pour être toujours au vert ; pas mal de temps qu’on n’a pas eu besoin de faire quoi que ce soit à ce sujet

      BigGrizzly @biggrizzly CC BY-NC-SA
    • @biggrizzly
      BigGrizzly @biggrizzly CC BY-NC-SA 16/01/2024

      Juste pour mémoire, l’enregistrement DNS minimaliste à créer est le suivant :
      _dmarc          IN      TXT     "v=DMARC1; p=none"

      BigGrizzly @biggrizzly CC BY-NC-SA
    • @jeanmarie
      jeanmarie @jeanmarie CC BY-NC-SA 27/02/2024

      De ce que je lis ici, l’enregistrement #DMARC est imposé uniquement si on envoie plus de 5000 e-mails par période de 24 heures sur un service (GMail ou Yahoo donc) :

      ▻https://www.it-connect.fr/fevrier-2024-google-et-yahoo-imposent-utilisation-spf-dkim-dmarc

      En dessous, la norme reste SPF et/ou DKIM. Par contre, "Tous les domaines et adresses IP utilisées pour émettre des e-mails doivent avoir un enregistrement DNS de type « PTR » (reverse) correctement configuré" et ça, je ne sais pas trop ce que ça veut, si quelqu’un·e a des infos...

      Bon, j’imagine que ce n’est qu’une première étape et ça sera généralisé à terme.

      jeanmarie @jeanmarie CC BY-NC-SA
    • @biggrizzly
      BigGrizzly @biggrizzly CC BY-NC-SA 27/02/2024

      L’enregistrement PTR, c’est de s’assurer que si ton serveur de messagerie répond qu’il se nomme toto.domain.tld, il faut que l’IP publique émettrice réponde « toto.domain.tld » à une recherche inverse.

      En mode Linux, avec la commande host, je vérifie la résolution dans les deux sens, nom vers IP et IP vers nom (PTR) :

      $ host seenthis.net
      seenthis.net has address 217.182.178.243
      $ host 217.182.178.243
      243.178.182.217.in-addr.arpa domain name pointer seenthis.net.

      Et là, je vérifie ce que répond le serveur de messagerie dans sa réponse d’accueil :
      $ nc seenthis.net 25
      220 seenthis.net ESMTP Postfix (Debian/GNU)

      Tout est conforme, donc.

      BigGrizzly @biggrizzly CC BY-NC-SA
    • @klaus
      klaus++ @klaus 1/03/2024

      #email #self-hosting #autogestion #internet #SPF #DKIM #DMARC

      klaus++ @klaus
    Écrire un commentaire
  • @biggrizzly
    BigGrizzly @biggrizzly CC BY-NC-SA 13/11/2023
    1
    @sombre
    1

    Le nouvel Outlook copie vos données chez Microsoft (même pour un compte Gmail)
    ►https://www.it-connect.fr/le-nouvel-outlook-copie-vos-donnees-vers-les-serveurs-microsoft-y-compris

    Depuis plusieurs semaines, les utilisateurs de Windows 11 peuvent profiter d’une nouvelle version d’Outlook qui remplace les applications Courrier et Calendrier. Le problème, c’est que par défaut, elle synchronise vos e-mails, vos identifiants, etc... sur les serveurs de Microsoft, même s’il s’agit d’un compte Gmail !

    Voir ici aussi :
    ▻https://seenthis.net/messages/1025925

    BigGrizzly @biggrizzly CC BY-NC-SA
    Écrire un commentaire
  • @klaus
    klaus++ @klaus 11/11/2023
    2
    @biggrizzly
    @sombre
    2

    Microsoft lays hands on login data : Beware of the new Outlook
    ▻https://www.heise.de/news/Microsoft-lays-hands-on-login-data-Beware-of-the-new-Outlook-9358925.html

    https://heise.cloudimg.io/width/1220/q70.png-lossy-70.webp-lossy-70.foil1/_www-heise-de_/imgs/18/4/3/3/1/6/5/5/shutterstock_2108335628-adc80289ca5993c0.jpeg

    On ne peut toujours pas faire confiance à Microsoft, pas plus qu’à Google, Tencent & Co. On se rappelle de la règle d’or pour tout logiciel gratuit qui n’est pas FLOSS : Quand tu ne paies pas c’est parce que c’est toi qu’on vend.

    Cet article concerne tous les utilisateurs de Windows qui se servent de la dernière version du client mail livré avec le système d’exploitation.

    10.11.2023 von Dirk Knop, Ronald Eikenberg, Stefan Wischner - The free new Outlook replaces Mail in Windows, and later also the classic Outlook. It sends secret credentials to Microsoft servers.

    (This is a translation of this german article.)

    The new Outlook is not what it seems at first glance: a replacement for Microsoft Office Outlook - at least not yet. What it definitely is, however: way too curious.

    Microsoft is singing the praises of the new Outlook and wants to persuade users to switch. But beware: if you try out the new Outlook, you risk transferring your IMAP and SMTP credentials of mail accounts and all your emails to Microsoft servers. Although Microsoft explains that it is possible to switch back to the previous apps at any time, the data will already be stored by the company. This allows Microsoft to read the emails.

    https://heise.cloudimg.io/v7/_www-heise-de_/imgs/18/4/3/3/1/6/5/5/startmenue-09ab35eabcf56344.png?force_format=avif%2Cwebp%2Cjpeg&org_if_sml=1&q=70&width=1004

    The Windows Start menu shows new Outlook as recommendet App after installing Win11 2023 update.

    The new Outlook now appears as a recommended app in the Windows Start menu of Windows 11 devices with the 2023 update. The Outlook client itself also offers to test the new Outlook version with a “The new Outlook” switch. This is still under development, but is set to replace the mail program and the calendar included in Windows in 2024. In a recent tech community article, Microsoft employee Caitlin Hart also explains that it will also replace the classic Outlook. However, unlike the Windows Mail and Calendar apps, the timetable for this has not yet been set.

    New Outlook: Warning about data transfers

    When adding a mail account in the new Outlook that is not hosted by Microsoft but is located on company mail servers, for example, the program displays a message. It links to a support article that simply states that non-Microsoft accounts are synchronized with the Microsoft cloud, whereby Gmail, Yahoo, iCloud and IMAP accounts are currently supported. The new Outlook also does this in the versions for Android, iOS and Mac. This means that copies “of your email, calendar, and contacts will be synchronized between your email provider and Microsoft data center”. This gives the company full access to all emails and allows it to read and analyze them. Microsoft wants to provide functions that way that Gmail and IMAP do not offer.

    https://heise.cloudimg.io/v7/_www-heise-de_/imgs/18/4/3/3/1/6/5/5/01-Outlook-warning-10fec3fb04175d74.png?force_format=avif%2Cwebp%2Cjpeg&org_if_sml=1&q=70&width=1004

    The new Outlook shows a message that it sends data to Microsoft Cloud servers.

    The note makes you wonder: What does Microsoft transfer where? When creating an IMAP account, c’t was able to sniff the traffic between new Outlook and the Microsoft servers. It contained the target server, log-in name and password which were sent to those Servers of Microsoft. Although TLS-protected, the data is sent to Microsoft in plain text within the tunnel. Without informing or inquiring about this, Microsoft grants itself access to the IMAP and SMTP login data of users of the new Outlook.

    https://heise.cloudimg.io/v7/_www-heise-de_/imgs/18/4/3/3/1/6/5/5/02-outlook-en-11-cut-34652a663a7f018d.png?force_format=avif%2Cwebp%2Cjpeg&org_if_sml=1&q=70&width=1004

    When adding an IMAP account, new Outlook sent login data and server information to Microsoft.

    Other accounts

    When switching from the old Outlook to the new one, it is installed the new software in parallel. Previously set up IMAP accounts are not automatically transferred, but the account stored in Windows is. During the test with Google accounts, authentication with OAuth2 was used. Users receive an authentication request and Microsoft does not receive any specific access data, but only an access token that users can revoke again.

    An answer to our request for a statement from Microsoft is still pending. At this point in time, however, we must warn against trying out the new Outlook without thinking. In addition to all the emails, some credentials may even end up with Microsoft.

    Microsoft already attracted attention with such data redirections at the beginning of the year. After Office updates were applied on Mac computers, Outlook redirected the data to Microsoft’s cloud servers without any user notification. At that time, the remedy was to delete IMAP accounts and set them up again. However, this is obviously no longer helpful with the new Outlook.

    EU Data Protection Institutions get involved

    The Federal Commissioner for Data Protection and Freedom of Information of Germany, Professor Ulrich Kelber, is alarmed by the data detour in Microsoft’s new Outlook. He posted on Mastodon that he wants to ask for a report from the Irish Data Protection Commissioner, who is responsible for companies like Microsoft, during a meeting of the European data protection supervisory authorities on Tuesday of the coming week.

    #espionnage #tencent #GAFAM #sécurité #email

    klaus++ @klaus
    • @biggrizzly
      BigGrizzly @biggrizzly CC BY-NC-SA 13/11/2023

      Le nouvel Outlook copie vos données chez Microsoft (même pour un compte Gmail)
      ►https://www.it-connect.fr/le-nouvel-outlook-copie-vos-donnees-vers-les-serveurs-microsoft-y-compris

      Depuis plusieurs semaines, les utilisateurs de Windows 11 peuvent profiter d’une nouvelle version d’Outlook qui remplace les applications Courrier et Calendrier. Le problème, c’est que par défaut, elle synchronise vos e-mails, vos identifiants, etc... sur les serveurs de Microsoft, même s’il s’agit d’un compte Gmail !

      BigGrizzly @biggrizzly CC BY-NC-SA
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 4/09/2023
    1
    @noun
    1

    Comment configurer Windows 11 sans compte Microsoft ?
    ►https://www.monwindows.com/blog/comment-configurer-windows-11-sans-compte-microsoft-t114074.html

    ...et parce que Microsoft est en cours de suppression de ce contournement, voir ▻https://www.it-connect.fr/microsoft-supprime-script-bypassnro-eviter-compte-en-ligne-sous-windows-1 pour contourner la restriction de contournement ^^

    Microsoft tente d’imposer un compte chez eux pour toute installation de leurs OS (ils rêvent de faire ce qu’Apple fait depuis des années ^^) : 2 méthodes pour installer Windows 11 sans compte Microsoft

    Voir aussi ▻https://www.it-connect.fr/avec-rufus-plus-besoin-dun-compte-microsoft-pour-installer-windows-11 pour créer avec Rufus une clé USB bootable avec un compte local prédéfini

    #compte_utilisateur #Windows #Microsoft #installation #rufus

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 23/08/2023
    2
    @sombre
    @ericw
    2

    KeePassXC - Configurer le TOTP pour le MFA
    ▻https://www.it-connect.fr/mfa-comment-configurer-le-totp-dans-keepassxc

    Tutoriel pour utiliser le (génial) gestionnaire de mot de passe KeePassXC pour les authentifications double facteur type TOPT
    (inclut aussi la méthode pour transférer la génération des codes à une autre application (FreeOTP sur mobile par ex)

    Voir aussi : ▻https://www.fhtino.it/blog/using-keepass-as-totp-keys-storage-and-otp-generator (en anglais)

    #KeePassXC #KeePass #OTP #double_authentification

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @biggrizzly
    BigGrizzly @biggrizzly CC BY-NC-SA 16/01/2023
    1
    @cabou
    1

    Gestionnaire de mots de passe Norton : des milliers de comptes piratés !
    ▻https://www.it-connect.fr/gestionnaire-de-mots-de-passe-nortonlifelock-comptes-pirates-2023

    Très connu pour son célèbre antivirus, Norton propose également un gestionnaire de mots de passe à ses clients. La mauvaise nouvelle, c’est que des pirates ont pu compromettre les comptes Norton de milliers de clients et accéder aux données du gestionnaire de mots de passe.

    Oh, un de plus.

    BigGrizzly @biggrizzly CC BY-NC-SA
    • @monolecte
      Monolecte 😷🤬 @monolecte CC BY-NC-SA 16/01/2023

      Si on le garde en local, on est peinards, non ?

      Monolecte 😷🤬 @monolecte CC BY-NC-SA
    • @biggrizzly
      BigGrizzly @biggrizzly CC BY-NC-SA 16/01/2023

      Si le gestionnaire de mots de passe reste en local, sa sécurité dépend donc de ce qu’il se passe en local.

      BigGrizzly @biggrizzly CC BY-NC-SA
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 26/07/2022

    Créer un partage simple avec Samba | Commandes et Système | IT-Connect
    ▻https://www.it-connect.fr/creer-un-partage-simple-avec-samba

    En complément pour lister les utilisateurs Samba existant sur la machine :

    pdbedit -L -v 

    (-L pour répertorier les utilisateurs. -v être verbeux)
    Voir aussi ▻https://memos.nadus.fr/samba-4-gestion-des-utilisateurs

    #samba #tutoriel #linux #NAS

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 25/07/2022
    1
    @astier
    1

    Comment configurer une adresse IP fixe sur Debian 11 ? | IT-Connect
    ▻https://www.it-connect.fr/comment-configurer-une-adresse-ip-fixe-sur-debian-11

    Inclut les utilitaires réseau en ligne de commande de Debian + systemctl

    #debian #réseau #IP_fixe

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @suske
    Suske @suske 19/10/2020
    1
    @monolecte
    1

    Moteur de recherche : DuckDuckGo ne sera plus proposé sur Android | | Mobile | IT-Connect
    ▻https://www.it-connect.fr/moteur-de-recherche-duckduckgo-ne-sera-plus-propose-sur-android

    Lorsqu’un appareil Android est initialisé pour la première fois ou réinitialisé, Google propose à l’utilisateur de choisir un moteur de recherche par défaut. Il y a bien sûr Google, et d’autres moteurs de recherche, dont DuckDuckGo, mais ce ne sera plus le cas : pourquoi ?

    Pour être dans la liste des moteurs de recherche proposés par Google, il faut payer. En fait, le géant américain a mis en place un système d’enchères courant 2019. Ce sont les moteurs de recherche qui mettent le plus sur la table, chaque trimestre, qui sont retenus. L’attribution est effectuée pays par pays.

    Bon, après j’ai bien DuckDuckGo sur mon tél Android mais l’OS est Android/LineAgeOS/Liberté et pas Android/GooglePlay/VendorSofts...

    Ah et toujours via l’indispensable @sebsauvage (je crois)

    Suske @suske
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 9/01/2020
    1
    @tofulm
    1

    Authentification SSH par clés | IT-Connect
    ▻https://www.it-connect.fr/chapitres/authentification-ssh-par-cles

    Tutoriel pour l’utilisation d’une clé publique/clé privée pour s’authentifie en SSH sous Windows (avec Putty, Puttygen, Pageant)

    #ssh #tutoriel #putty #authentification

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @cy_altern
    cy_altern @cy_altern CC BY-SA 7/12/2019

    Debian 9 : Configurer un serveur FTP avec ProFTPd | Services | IT-Connect
    ▻https://www.it-connect.fr/debian-9-configurer-un-serveur-ftp-avec-proftpd

    installation d’un serveur proFTPd minimaliste (réseau local uniquement = pas de question de sécu)

    #FTP #proFTPd #debian #serveur

    cy_altern @cy_altern CC BY-SA
    Écrire un commentaire
  • @sandburg
    Sandburg @sandburg CC BY-SA 27/10/2019

    Debian 10 (Buster qui est sorti cet été) est compatible avec le Secure Boot (!!! c’est pas trop tôt !!!).
    Mais contrairement à Ubuntu, il faut faire une manip soit même.
    ▻https://www.it-connect.fr/debian-10-et-secure-boot-comment-sadapter-au-demarrage-securise

    Il est vrai que l’ensemble de la procédure peut s’avérer longue et rébarbative. Mais, je ne doute pas que la communauté Linux mette rapidement en œuvre une solution intégrée et adaptée à ce nouveau mode de démarrage.

    Ouais alors vu que la phase 1 a pris 9 ans (entre l’introduction de l’UEFI sur le marché et la première version qui a su l’utiliser), je n’irais pas parier sur le rapidement .

    #uefi #secureboot #debian #linux

    Sandburg @sandburg CC BY-SA
    Écrire un commentaire
0 | 20